
SentinelOne Partner: Endpoint-Schutz, EDR und MDR mit Singularity
PORTFORMANCE ist Partner von SentinelOne. Wir prüfen, welches Singularity-Paket zu Ihrer Umgebung passt, integrieren die Plattform und begleiten Ihr Team danach mit Service und Support.
SentinelOne schützt Arbeitsplätze, Server, Cloud-Workloads und Identitäten auf einer Plattform.
Die Abwehr leisten die Plattform und die Spezialisten von SentinelOne, die Steuerung bleibt bei Ihrer IT. Wir integrieren Singularity in Ihre Umgebung und begleiten Ihr Team mit Service und Support. Was sonst zur Netzwerk- und Endpoint-Sicherheit gehört, steht auf der Themenseite.
Was SentinelOne kann Drei Singularity-Pakete, jedes baut auf dem vorherigen auf. Dazu kommt Wayfinder MDR als Service.
Für Unternehmen, die Arbeitsplätze, Server und Cloud-Workloads mit einer Plattform schützen wollen. Der Agent erkennt Angriffe in Echtzeit und kann sie automatisch stoppen, ein KI-Assistent unterstützt Ihre IT bei der Auswertung.
Für Unternehmen, die auch Angriffe über Benutzerkonten und Verzeichnisdienste erkennen wollen. Nach Angaben des Herstellers suchen Spezialisten von SentinelOne zusätzlich aktiv nach Spuren von Angreifern in Ihrer Umgebung.
Für größere Umgebungen mit hohem Analysebedarf. Ein KI-Analyst übernimmt die erste Bewertung von Alarmen, die erweiterte Datensammlung liefert die Grundlage für forensische Untersuchungen. Die Einführung begleitet SentinelOne mit Onboarding und Schulung.
Für Unternehmen, die Erkennung und Reaktion als Service beziehen wollen. Nach Angaben von SentinelOne überwachen Analysten des Herstellers die Umgebung rund um die Uhr, untersuchen Alarme und reagieren auf Angriffe. Die Stufen unterscheiden sich unter anderem darin, welche Datenquellen einbezogen werden.
Von der Beratung bis zum BetriebEin Ansprechpartner für SentinelOne, von der Empfehlung bis zum laufenden Service.
Bewertung Ihrer Sicherheitslage und Auswahl des passenden Singularity-Pakets, auf Wunsch mit MDR-Service.
Technische Planung mit Blick auf Ihre Infrastruktur, Ihre Betriebssysteme und die Sicherheitstechnik, die bereits läuft.
Rollout des Agenten auf Arbeitsplätzen und Servern, Einrichtung der Richtlinien und Ablösung des bisherigen Virenschutzes.
Service und Support mit laufender Überwachung, Regelpflege und Reporting im Rahmen eines abgestimmten Servicevertrags.
Was Sie von uns bei SentinelOne erwarten können
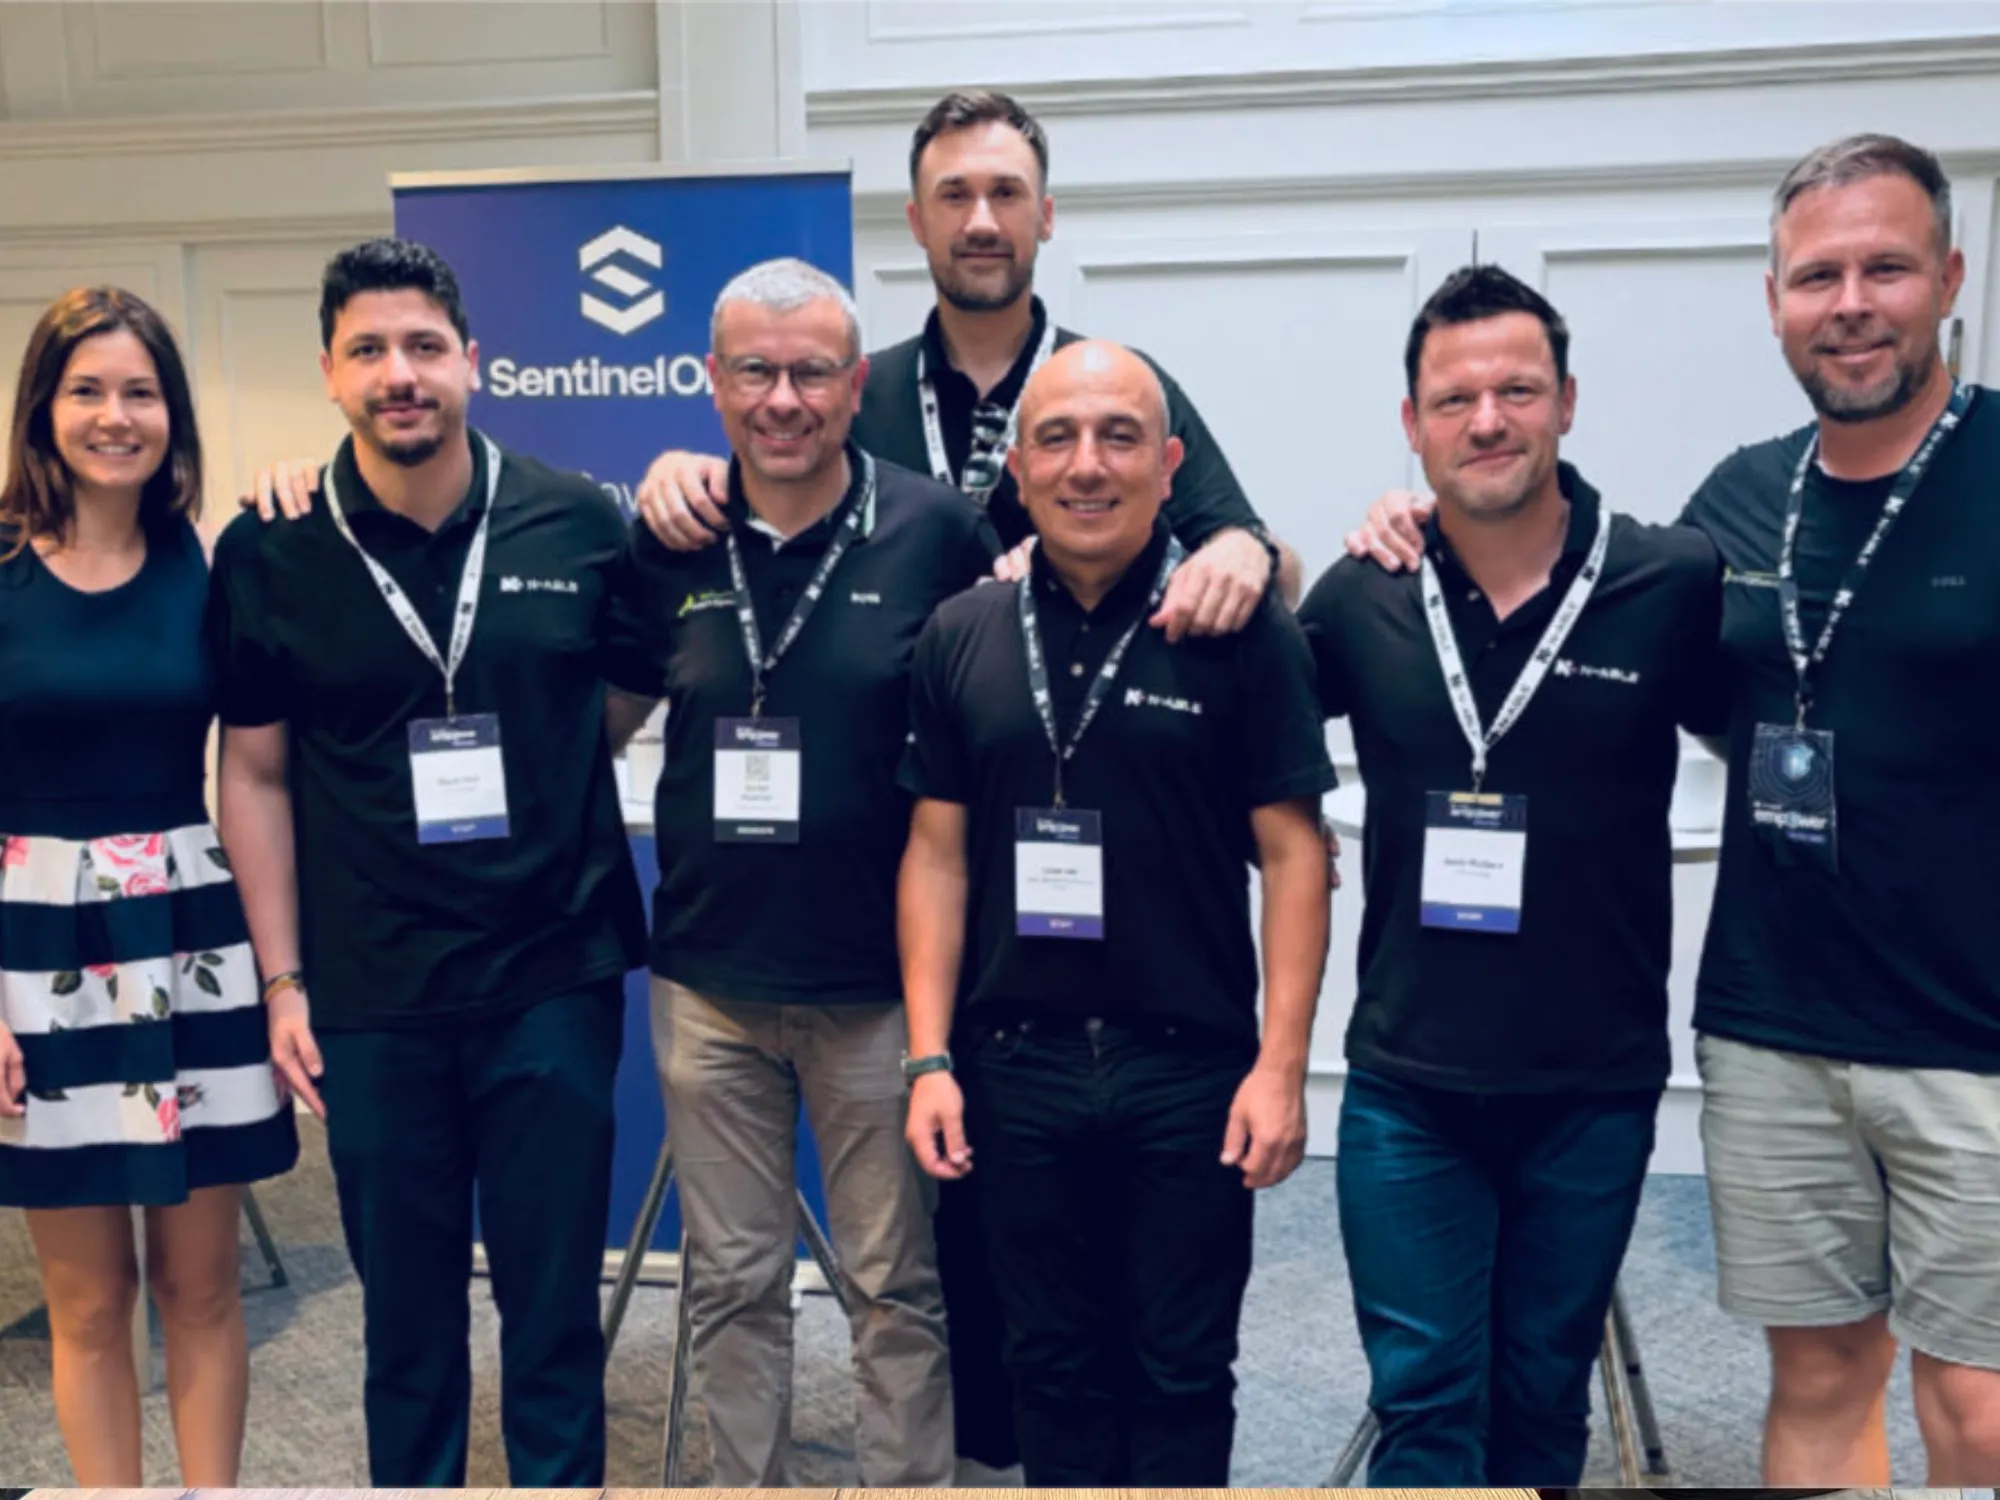
PORTFORMANCE ist auf Managed Security Services spezialisiert und kennt Endpoint-Schutz aus der täglichen Arbeit in Kundenumgebungen. Für Sie heißt das: Wir wählen mit Ihnen das passende Singularity-Paket, fügen den Agenten in Ihre vorhandene Sicherheitstechnik ein und bleiben danach Ihr Ansprechpartner für Richtlinien und Alarme.
FAQ
Häufige Fragen zu SentinelOne
Antworten zu Kosten, Singularity und dem Wechsel vom bisherigen Virenschutz.
Was kostet SentinelOne?
Die Kosten richten sich nach der Zahl der Endpoints, dem gewählten Singularity-Paket und Zusatzleistungen wie MDR. Nach einem ersten Gespräch erhalten Sie ein Angebot für Ihre Umgebung.
Was ist SentinelOne Singularity?
Singularity ist die Sicherheitsplattform von SentinelOne. Ein Agent schützt Arbeitsplätze, Server und Cloud-Workloads, erkennt Angriffe über KI-gestützte Verhaltensanalyse und kann sie automatisch stoppen. Je nach Paket kommen Identitätsschutz, Threat Hunting und forensische Analysen hinzu.
Ersetzt SentinelOne unseren bisherigen Virenschutz?
In der Regel übernimmt der Agent von SentinelOne den Schutz der Endpoints, der bisherige Virenschutz wird abgelöst. Wie der Wechsel ohne Schutzlücke abläuft und welche vorhandene Technik bleibt, prüfen wir gemeinsam mit Ihrer IT.
Wie lange dauert die Einführung?
Das hängt von der Zahl der Endpoints, Standorte und Betriebssysteme ab. Der Agent lässt sich schrittweise ausrollen, zunächst nur erkennend und danach mit automatischer Abwehr. Den Zeitplan legen wir vor dem Start mit Ihrer IT fest.
Können Sie eine bestehende SentinelOne-Umgebung übernehmen?
Das klären wir im Erstgespräch. Wir prüfen die Konfiguration in der Management-Konsole und sagen Ihnen, ob wir Service und Support dafür übernehmen können, auch wenn ein anderer Partner integriert hat.
Nächster Schritt
Sprechen wir über SentinelOne
Nennen Sie uns, wie viele Endpoints Sie schützen wollen und welche Sicherheitstechnik bei Ihnen schon läuft. Daraus ergibt sich, was die Integration umfasst.